GPU를 판 엔비디아, 이제 AI 에이전트의 ‘행동 경계’까지 잡는다
OpenShell과 Sentry의 본질은 보안 제품 하나가 아니다. AI 에이전트가 기업의 파일, API, 코드, 계정에 실제로 손을 대기 시작할 때 필요한 ‘신뢰 계층’을 NVIDIA 인프라 안으로 끌어들이려는 플랫폼 확장이다.
20초 핵심
프롬프트는 보안 경계가 아니다
AI 에이전트는 챗봇과 다르다. 파일을 읽고, API를 호출하고, 코드를 실행하고, 자격 증명을 사용하며, 필요하면 하위 에이전트까지 만든다. 기업이 에이전트 도입을 주저하는 이유가 정확도만이 아닌 이유다. 잘못된 답변은 수정할 수 있지만, 잘못된 권한으로 고객 DB를 읽거나 운영 환경을 변경하면 문제의 성격이 달라진다.
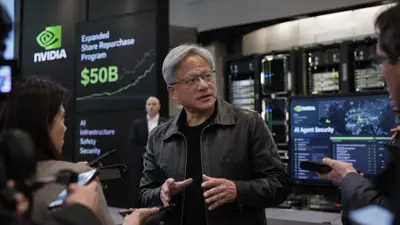
NVIDIA가 9월 28일 발표한 Open Agent Safety Platform의 문제 정의는 여기서 출발한다. 모델에게 “하지 마라”고 지시하는 것만으로는 충분하지 않으니, 에이전트 바깥의 런타임과 인프라에서 행동 자체를 제한하겠다는 것이다. NVIDIA 공식 설명에 따르면 OpenShell은 파일, 프로세스, 네트워크와 서비스 접근을 정책으로 제한하고 감사 로그를 남긴다. Sentry는 한 단계 더 아래에서 BlueField-4 DPU를 이용해 호스트와 분리된 신뢰영역에서 에이전트 행동을 감시하고, 경계를 벗어나면 밀리초 단위로 격리하도록 설계됐다.
핵심 한 장 - NVIDIA가 잡으려는 세 개의 경계
| 계층 | 구성 | 역할 | 투자 의미 |
|---|---|---|---|
| 에이전트 내부 | 모델·에이전트 프레임워크 | 무엇을 할지 판단 | 모델 품질과 정렬의 영역 |
| 런타임 경계 | OpenShell | 파일·프로세스·네트워크·자격증명 접근 제한 | 에이전트가 볼 수 있는 세계를 정책으로 좁힘 |
| 인프라 경계 | Sentry + BlueField-4 + DOCA | 호스트와 분리된 감시, 신원 확인, 정책 집행, 격리 | DPU를 독립 신뢰영역으로 격상 |
왜 이것이 NVDA 투자자에게 중요한가
OpenShell은 오픈소스다. 그래서 이번 발표를 소프트웨어 라이선스 매출 뉴스로 읽으면 초점을 놓친다. 더 중요한 질문은 ‘안전한 에이전트 배포가 NVIDIA의 시스템당 매출을 얼마나 넓힐 수 있는가’다.
에이전트가 기업 핵심 업무에 들어갈수록 추론 연산만 늘어나는 것이 아니다. 에이전트별 신원, 최소 권한, 네트워크 정책, 감사 로그, 격리와 복구가 필요해진다. 이 요구를 NVIDIA가 Vera CPU, BlueField-4 DPU, DOCA, 네트워킹과 묶어 레퍼런스 아키텍처로 만들 수 있다면 GPU 중심의 지배력은 ‘AI 팩토리 전체 스택’으로 확장된다.
특히 Sentry가 중요하다. BlueField가 단순 네트워크·스토리지 오프로드 장치가 아니라 ‘에이전트가 건드릴 수 없는 독립 감시자’로 자리 잡으면 DPU의 부착률과 전략적 가치가 달라질 수 있다. 이는 GPU 한 장을 더 파는 문제보다, AI 서버 한 대 안에서 NVIDIA가 가져가는 부품과 소프트웨어의 몫을 늘리는 문제에 가깝다.
100개 파트너보다 더 중요한 것은 ‘기본 탑재’다
NVIDIA는 Anthropic, Microsoft, Salesforce, SAP, Cisco, CrowdStrike, Palo Alto Networks, IBM, Red Hat, JPMorganChase 등 100개가 넘는 조직이 관련 기술을 지원하거나 통합하고 있다고 밝혔다. Salesforce는 OpenShell을 Slack과 연결해 권한 요청 승인과 감사 이벤트 확인을 가능하게 했고, SAP는 Joule Studio 런타임에 OpenShell을 임베드하는 방향으로 협업하고 있다.
다만 파트너 숫자를 계약 규모로 읽어서는 안 된다. 공동개발, 통합 지원, 레퍼런스 설계 참여와 실제 유료 상용 배포는 전혀 다른 단계다. 이 뉴스가 진짜 펀더멘털로 승격되려면 OpenShell이 ‘지원 가능한 옵션’이 아니라 기업용 에이전트 제품의 기본 보안 계층으로 들어가고, 그 결과 BlueField와 DOCA의 채택률이 실제로 올라가야 한다.
가장 중요한 반론 - 보안 계층도 공격받는다
이번 발표에는 역설이 있다. OpenShell은 에이전트의 위험을 통제하기 위한 보안 런타임이지만, NVIDIA는 2026년 8월 OpenShell에서 샌드박스 탈출과 명령 주입 등을 포함한 여러 취약점을 패치했다. 일부 항목의 CVSS 점수는 9.9였다.
이 사실은 OpenShell 전략을 무효화하지 않는다. 오히려 에이전트 보안이 얼마나 어려운 문제인지 보여준다. 새로운 통제 계층은 새로운 공격면이기도 하다. 따라서 기업 고객이 평가할 것은 ‘보안 기능이 있느냐’가 아니라 패치 속도, 독립 검증, 오탐률, 정책 관리 비용, 성능 오버헤드, 사고 발생 시 감사 가능성까지 포함한 운영 신뢰도다.
이번 뉴스는 다음 분기 EPS를 바꾸는 재료가 아니다. 그러나 NVIDIA가 AI 산업의 다음 병목을 어디로 보는지는 분명하게 보여준다.
학습용 GPU를 더 많이 파는 것만으로는 에이전트 시대의 지배력을 보장할 수 없다. 기업이 에이전트에게 실제 권한을 넘겨주는 순간, ‘누가 연산을 제공하느냐’만큼 ‘누가 행동의 경계를 정의하고 강제하느냐’가 중요해진다.
이번 발표를 CUDA에 빗대기보다, BlueField와 AI Enterprise가 초기에 그랬듯 ‘표준이 되면 매출 구조가 뒤늦게 따라오는 인프라 옵션’으로 보는 편이 더 정확하다고 생각한다. 현재 가치는 잠재력이다.
그 잠재력이 숫자로 바뀌는 시점은 OpenShell의 다운로드 수가 아니라, 대형 SaaS와 클라우드가 기본 탑재를 시작하고 BlueField 부착률이 올라갈 때다.
- 당장은 그렇게 보기 어렵다. 오픈소스이기 때문이다. 경제적 가치는 OpenShell을 계기로 BlueField, DOCA, 네트워킹, Vera와 유료 엔터프라이즈 스택의 채택이 늘어나는지에서 확인해야 한다.
- 아직은 이르다. CUDA는 장기간의 개발자 생태계와 워크로드 락인으로 검증됐다. OpenShell은 이제 0.1 계열의 초기 상용화 단계다. 비교보다 ‘표준화 시도’라는 표현이 적절하다.
- 현재 공개 정보만으로는 부족하다. 다음 분기 매출이나 EPS에 미치는 직접 효과가 제시되지 않았다. 상용 고객 수, BlueField 부착률, 유료 소프트웨어 수익 같은 지표가 먼저 필요하다.
- 클라우드와 보안 업체가 자체 에이전트 보안 계층을 표준화하거나, DPU 없이도 충분한 보안·감사가 가능해지거나, 에이전트 도입 자체가 느려지면 NVIDIA의 추가 콘텐츠 기회는 예상보다 작아질 수 있다.
체크 포인트
인사이트 타임스 편집부