AI Agent 시대의 진짜 권력자는 모델 회사가 아니라 OS 회사일 수 있다
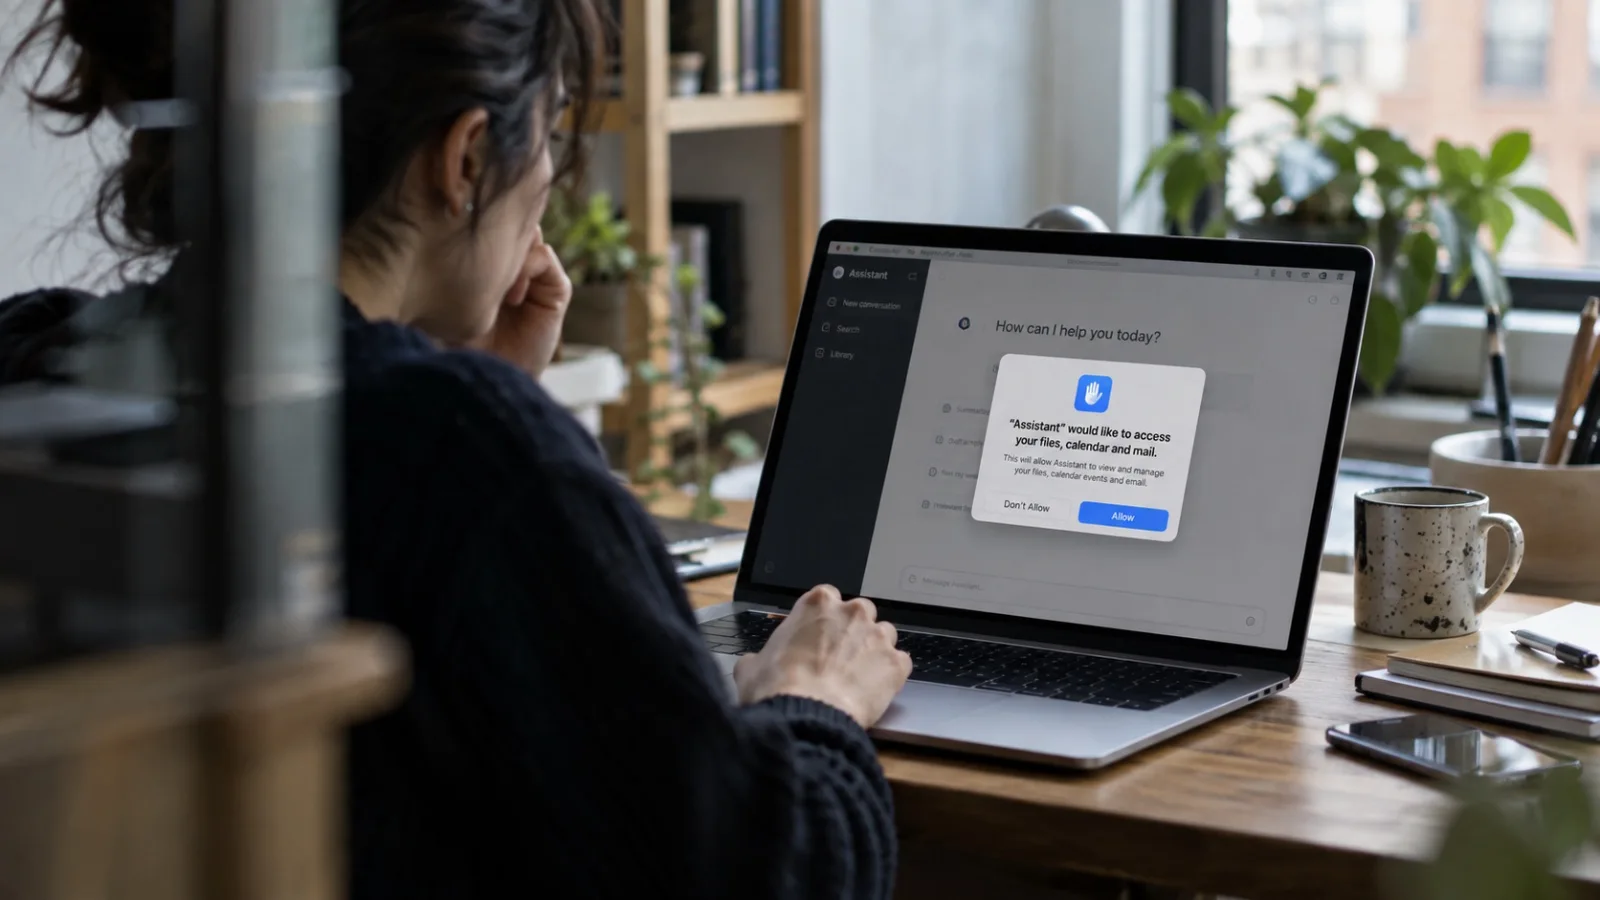
Apple이 Meta Muse 논란 직후 macOS의 Full Disk Access 통제를 강화하기로 했다. 이 뉴스의 핵심은 보안 패치가 아니다. AI Agent의 경쟁력이 모델 지능만이 아니라, 누가 파일·메일·메시지·결제에 접근할 권한을 통제하느냐에 달려 있다는 점이다.
20초 핵심
Agent의 약점은 지능이 아니라 ‘권한’이다
Chatbot은 질문을 받고 답하면 끝난다. Agent는 다르다. “다음 주 출장 준비해”라는 한 문장을 실제 업무로 바꾸려면 Calendar를 읽고, Email을 검색하고, 브라우저를 조작하고, 파일을 열고, 결제하고, 일정을 등록하고, 동료에게 메시지를 보내야 한다.
여기서 AI 산업의 새로운 병목이 생긴다. 모델이 아무리 똑똑해도 권한이 없으면 행동할 수 없다. 반대로 모든 권한을 열어주면 유용성은 높아지지만 개인정보 유출, 오작동, prompt injection, 과도한 자동 실행 위험이 커진다.
세 요소는 곱셈에 가깝다. 지능이 높아도 Permission이 0이면 실제 행동 능력은 0에 가깝다. 권한이 넓어도 사용자가 믿지 않으면 동의를 얻기 어렵다.
Apple의 발표가 중요한 이유
Apple은 10월 2일 Full Disk Access에 추가 통제를 도입하겠다고 밝혔다. 이 기능은 원래 cloud backup처럼 Mac 전체 데이터에 접근해야 하는 프로그램을 위해 존재했다. 그러나 Apple은 일부 개발자가 이를 사용자의 충분한 이해 없이 파일, Mail, Messages, browsing history까지 노출할 수 있는 방식으로 쓰고 있다고 지적했다.
중요한 문장은 따로 있다. Apple은 AI Agent가 더 강력하고 자율적으로 변하면서 이런 수준의 접근이 만드는 위험도 “상당히 커질 것”이라고 밝혔다. 아직 구체적인 시행 시점과 UX는 공개하지 않았지만, 방향은 분명하다. Mac에서도 Agent의 광범위한 접근은 앞으로 더 강한 사용자 의사 확인을 거쳐야 한다.
Muse 논란은 신중하게 볼 필요가 있다. 사용자는 Muse가 자신이 허용하지 않은 private Messages를 읽었다고 주장했다. Meta는 반박했다. 회사 설명에 따르면 Muse가 Messages 내용을 읽으려면 Full Disk Access와 Messages connector를 사용자가 모두 켜야 하며, 접근권한은 언제든 철회할 수 있다. 현재 확인된 사실만으로 “Muse가 몰래 메시지를 읽었다”고 단정하기는 어렵다.
OS는 다시 ‘문지기’가 된다
모바일 시대의 플랫폼 권력은 App Store에서 나왔다. Apple은 어떤 앱이 iPhone에 들어올지, 어떤 API를 쓸지, 결제 규칙을 어떻게 적용할지 정했다.
Agent 시대의 질문은 더 깊다. 어떤 AI가 사용자의 이메일을 읽을 수 있는가. 어떤 AI가 파일을 수정할 수 있는가. 어떤 AI가 결제할 수 있는가. 어떤 AI가 사용자를 대신해 외부 시스템에 명령을 내릴 수 있는가.
이미 Microsoft와 Google도 같은 방향으로 움직이고 있다
이 해석은 Apple 한 회사의 움직임만으로 만든 가설이 아니다. Microsoft는 Windows의 Agent 기능에서 사람 계정과 분리된 Agent account, 제한된 권한, 격리된 workspace, 명시적 사용자 승인을 설계하고 있다. Agent가 처음부터 최소 권한으로 시작하고, 사용자가 허용한 파일과 리소스만 접근하도록 하는 구조다.
Google도 Android의 agentic 기능을 설명하면서 explicit user control, data protection, operational transparency를 핵심 원칙으로 내세우고 있다. Android가 단순한 OS에서 사용자의 맥락을 이해하고 작업을 수행하는 intelligence system으로 변할수록, OS 자체가 Agent의 행동 범위를 정하는 보안 계층이 된다는 뜻이다.
모델 회사가 약해진다는 뜻은 아니다
여기서 “OS가 이기고 모델 회사가 진다”는 결론을 내리면 너무 빠르다. OpenAI, Meta, Anthropic 같은 회사는 모델 성능, Agent UX, cloud execution, connector 생태계에서 강한 경쟁력을 갖는다. 실제로 많은 Agent 작업은 cloud VM과 SaaS API만으로도 수행할 수 있다.
다만 로컬 파일, Messages, device context, password, payment처럼 사용자의 깊은 디지털 자산으로 들어갈수록 OS와 identity provider의 승인력이 커진다. 따라서 Agent 시장의 힘은 한 회사가 독점하기보다 모델, OS, browser, identity, payment 사이에서 재분배될 가능성이 높다.
AI 투자자에게 중요한 변화
| 기존 AI 경쟁 | Agent 시대 경쟁 | 투자자가 봐야 할 것 |
|---|---|---|
| 모델 benchmark | 실제 행동 성공률 | 권한 승인 후 업무 완료율 |
| 토큰 비용 | 업무당 ROI | 사람의 클릭과 시간을 얼마나 대체하는가 |
| API 생태계 | Permission / Identity 생태계 | OS, Entra, Google Account, Apple 계정과의 결합 |
| Chat UX | Trust UX | 승인, 로그, 철회, audit가 얼마나 쉬운가 |
이번 Apple 발표는 작은 보안 변경처럼 보이지만, Agent 경제의 구조를 보여준다. Agent는 인간 대신 행동해야 가치가 생기고, 행동하려면 데이터와 도구에 접근해야 하며, 그 접근은 결국 누군가의 허가 체계를 통과해야 한다.
그래서 Apple이 자체 foundation model 경쟁에서 뒤처지더라도 Agent 시대에 전략적 약자가 된다고 단정하기 어렵다.
Apple은 수억 명 사용자의 device, identity, payment, personal data 앞에 서 있는 permission gatekeeper이기 때문이다.
Microsoft는 Windows와 Entra에서, Google은 Android와 Chrome에서 비슷한 위치를 가진다.
다만 이 논지가 틀릴 수도 있다. Agent 작업의 대부분이 cloud API와 SaaS connector로 이동하고, OS 접근이 중요하지 않게 된다면 OS의 협상력은 제한될 수 있다. 결국 핵심은 앞으로 Agent가 실제로 어느 계층에서 행동하느냐다.
- 현재 확정적으로 말하기 어려움.
- 문제를 제기한 사용자는 Full Disk Access를 켜지 않았다고 주장.
- Meta는 Full Disk Access와 Messages connector를 모두 사용자가 명시적으로 켜야 한다고 반박.
- 웹 검색, SaaS API 작업은 cloud만으로 가능.
- 하지만 로컬 파일, Messages, device context, password, 결제처럼 개인 device 안쪽으로 들어갈수록 OS 권한이 중요.
- 따라서 Agent의 실제 업무 범위가 OS의 협상력을 결정.
- 가능성은 있음.
- 모델 성능과 별개로 device, identity, payment, permission을 통제하는 자산 보유.
- 다만 OS만으로 좋은 Agent 경험을 만들 수는 없기 때문에 모델 회사와의 협력도 필요.
- Benchmark보다 실제 Agent의 task completion과 permission architecture.
- OS, identity, payment와 얼마나 깊게 통합되는지가 장기적인 플랫폼 지배력의 핵심 변수.
체크 포인트
인사이트 타임스 편집부